2026年7月17日,WordPress 紧急修复核心级预认证 RCE 漏洞 wp2shell(CVE-2026-63030/60137)。攻击者无需任何凭据,通过 REST API Batch 端点的路由混淆与 SQL 注入链,直接创建管理员账号、上传 webshell 插件,最终完全控制站点。本文基于 CVE 官方记录、GitHub Security Advisory、Cloudflare 和腾讯云安全通告,逐层还原完整利用链。
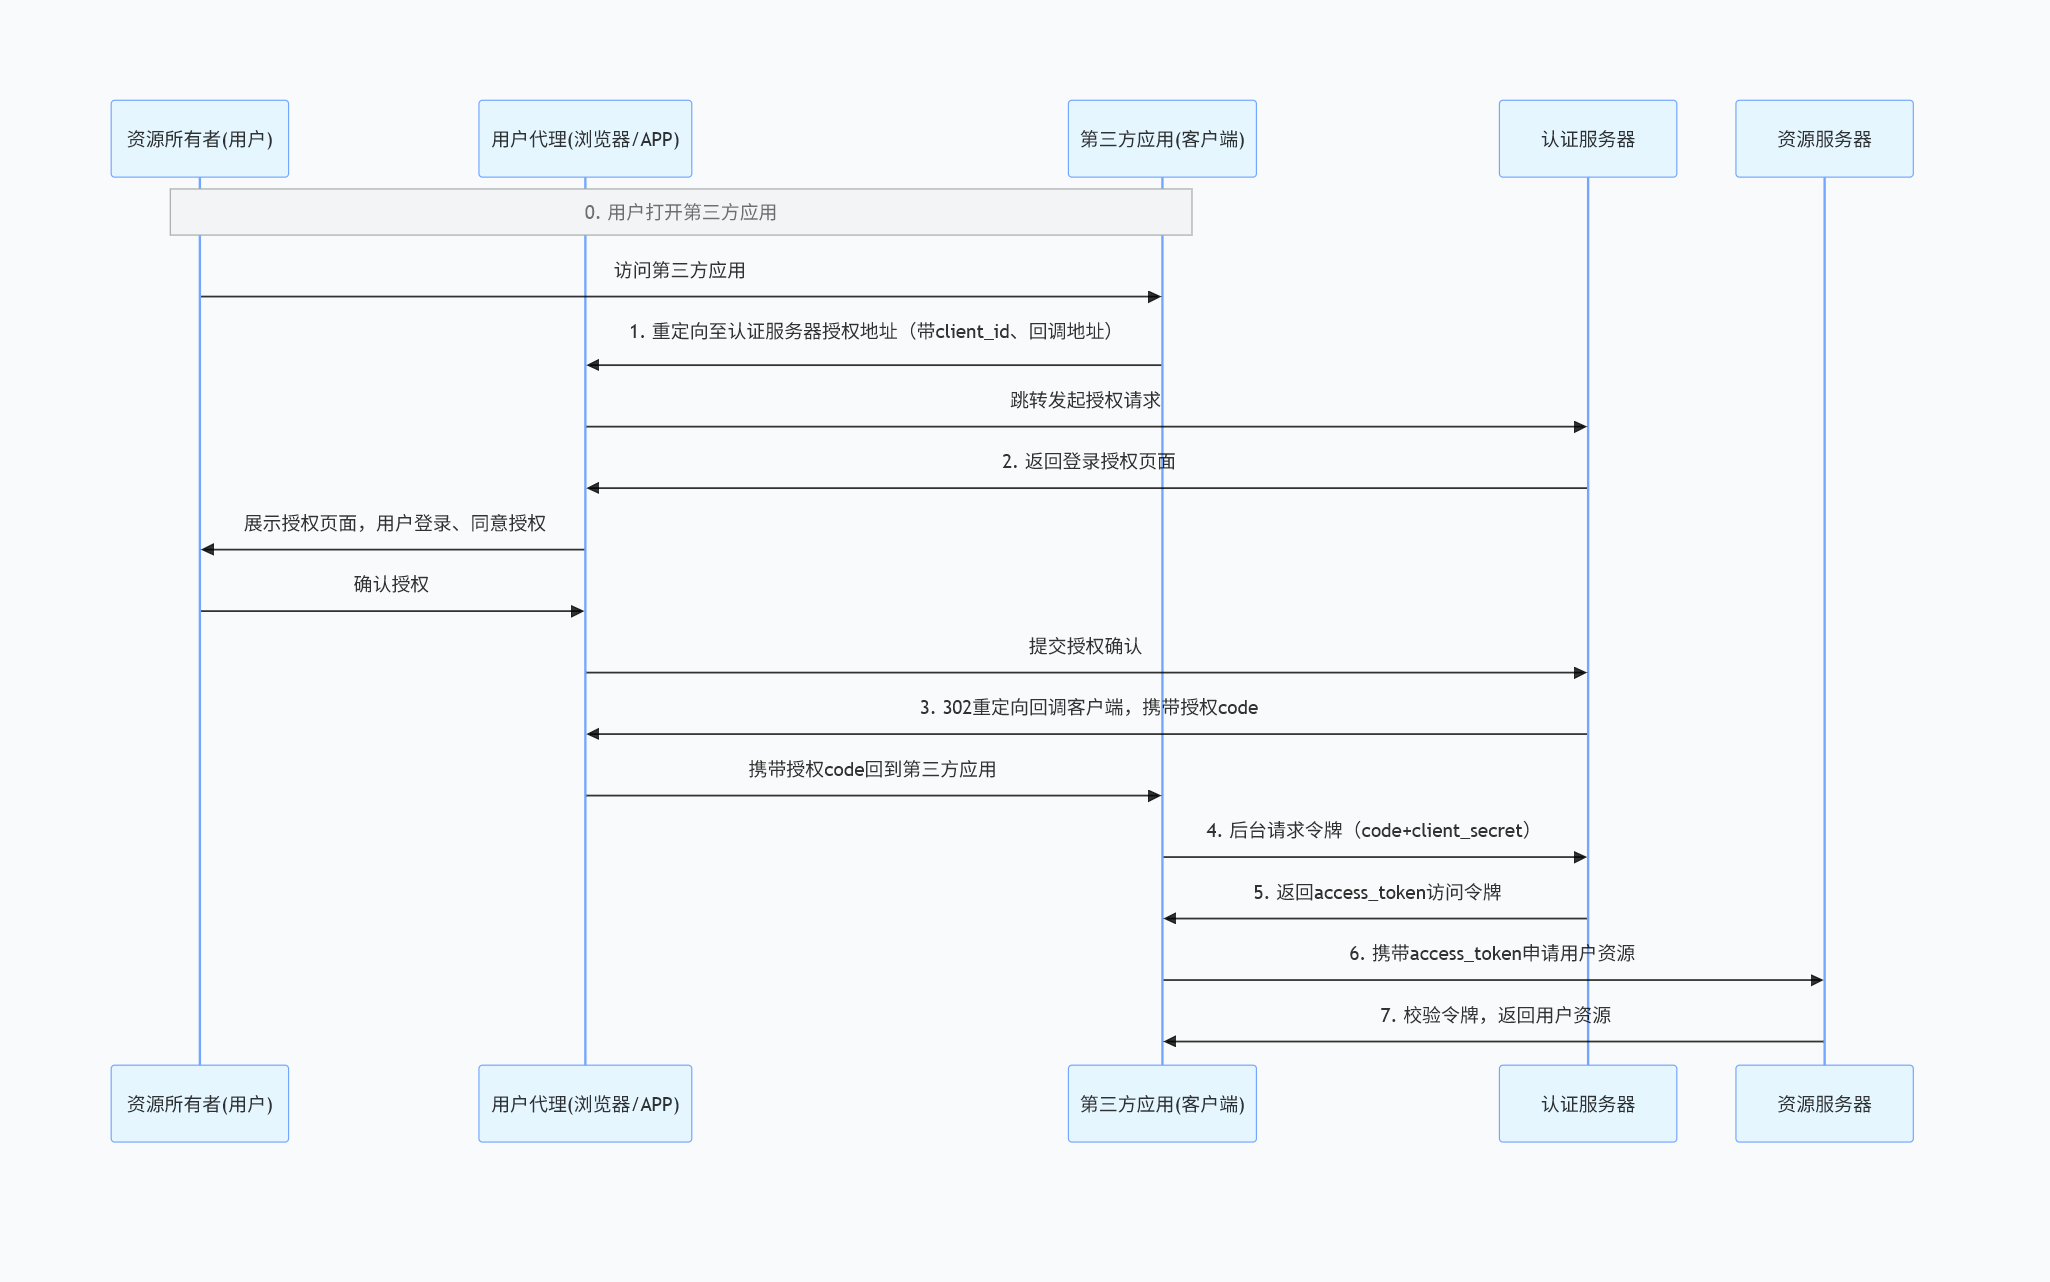
深入剖析 OAuth 2.0 与 OpenID Connect 的认证漏洞原理与利用手法,涵盖重定向 URI 绕过、state 缺失、PKCE 降级、scope 越权、隐式流令牌泄露等核心攻击面,并结合六大认证协议对比梳理不同场景的选型依据。